

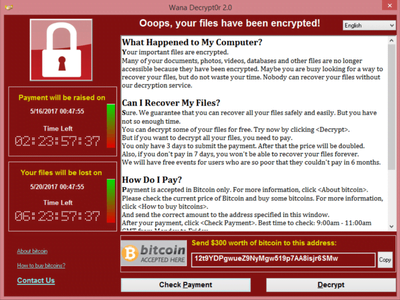
Unealta folosita a fost conceputa pentru a se adresa victimelor din numeroase tari, mesajele fiind traduse in mai multe limbi.

Plata trebuie facuta intr-o anume perioada de timp, Wana Decryptor 2.0 afisand o numaratoare inversa, insotita de amenintarea ca utilizatorul isi va pierde toate fisierele dupa ce timpul expira. Nu toate atacurile de tip ransomware (rascumparare) au o numaratoare inversa.
Pentru a se asigura ca victima nu rateaza avertizarea, WannaCry schimba imaginea de fundal a Windows cu instructiuni pentru gasirea instrumentului de decriptare descarcat de malware pe calculatorul infectat.

Pentru plata cat mai usoara cu bitcoin, malware-ul redirectioneaza catre o pagina cu un cod QR de pe portalul de specialitate btcfrog care face legatura cu principalul lor “portofel” bitcoin.

Autor:


